Rollen & bedingte Regeln
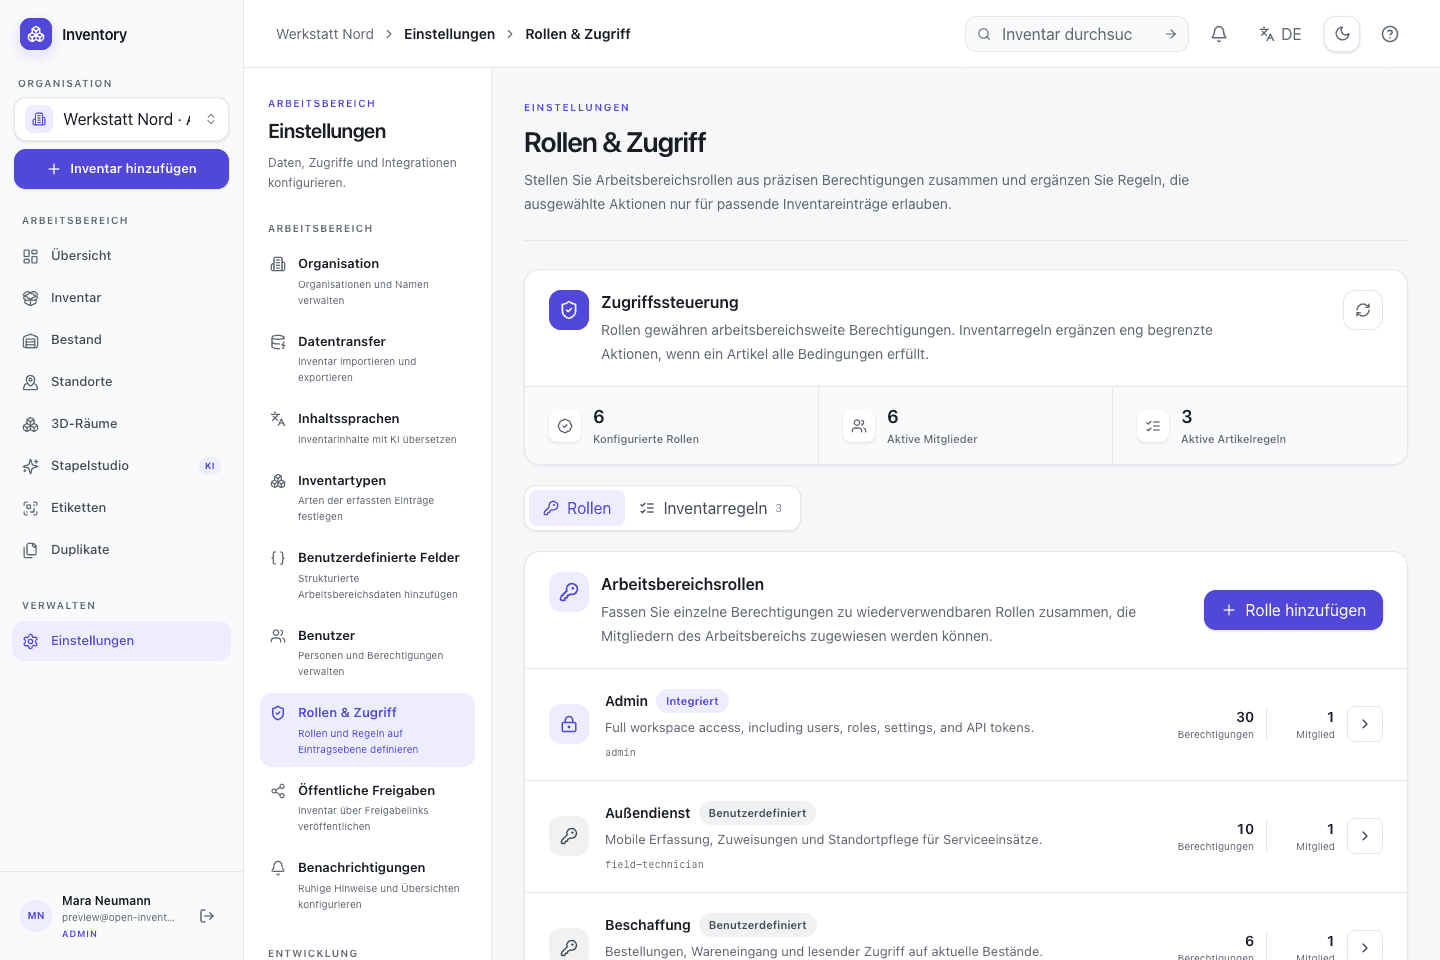
Verwalte lokale Konten, eigene Rollen, granulare Berechtigungen und inhaltsabhängige Zugriffsregeln. Für die Anmeldung lassen sich Auth0 oder ein standardkonformer OpenID-Connect-Provider ergänzen.
06 · Betreiben & absichern
Betreibe Open Inventory auf deiner Infrastruktur, verwalte Rollen und sichere deine Daten. Quellcode und Dokumentation sind öffentlich.
Im Arbeitsalltag
Self-hosting verlagert Kontrolle und Verantwortung zur betreibenden Organisation. Open Inventory liefert dafür einen nachvollziehbaren Stack mit Compose-Dateien, Migrationen, Healthcheck, PostgreSQL und persistenten Uploads. Backups, Updates, TLS und Zugriffswege bleiben bewusste Betriebsaufgaben.
Funktionen im Detail
Verwalte lokale Konten, eigene Rollen, granulare Berechtigungen und inhaltsabhängige Zugriffsregeln. Für die Anmeldung lassen sich Auth0 oder ein standardkonformer OpenID-Connect-Provider ergänzen.
Container, Migrationen, Healthcheck sowie stabile Volumes für PostgreSQL und lokale Uploads sind eingecheckt. Konfiguration und Secrets bleiben bei der betreibenden Instanz.
Speichere Uploads standardmäßig im persistenten lokalen Volume oder binde optional Openinary an. Datenbank und Dateien werden gemeinsam gesichert.
Trenne Arbeitsbereiche, Daten und Mitgliedschaften innerhalb einer Bereitstellung. Rollen und Rechte gelten jeweils in der ausgewählten Organisation.
Sieh geschätzte Kosten nach Aktion, Provider und Status. Ein Organisationslimit wird vor jedem kostenpflichtigen KI-Aufruf geprüft und kann KI-Ausgaben vollständig stoppen.
Halte ausgewählte Ansichten auf einem vertrauenswürdigen Gerät offline verfügbar. Beim Deaktivieren oder Abmelden werden die lokal gespeicherten Kopien entfernt.
Web-App, API und native iOS-App liegen offen in einem Repository. Unter der MIT-Lizenz darfst du den Code prüfen, anpassen, betreiben und weitergeben.
Schritt für Schritt
Der schnelle Compose-Start ist der Anfang. Für einen dauerhaft erreichbaren Dienst gehören Identität, Datensicherung und Updates zum gewählten Betriebsmodell.
Nutze Docker Compose, PostgreSQL, Migrationen und Healthcheck als nachvollziehbare Grundlage.
Lege Konten, Rollen und Regeln fest und entscheide bewusst, ob die Instanz intern oder öffentlich erreichbar sein soll.
Sichere PostgreSQL und den gewählten Dateispeicher gemeinsam und teste die Wiederherstellung regelmäßig.
Prüfe Änderungen im Repository, aktualisiere Images und Migrationen kontrolliert und beobachte den Healthcheck.
Auch vor Ort
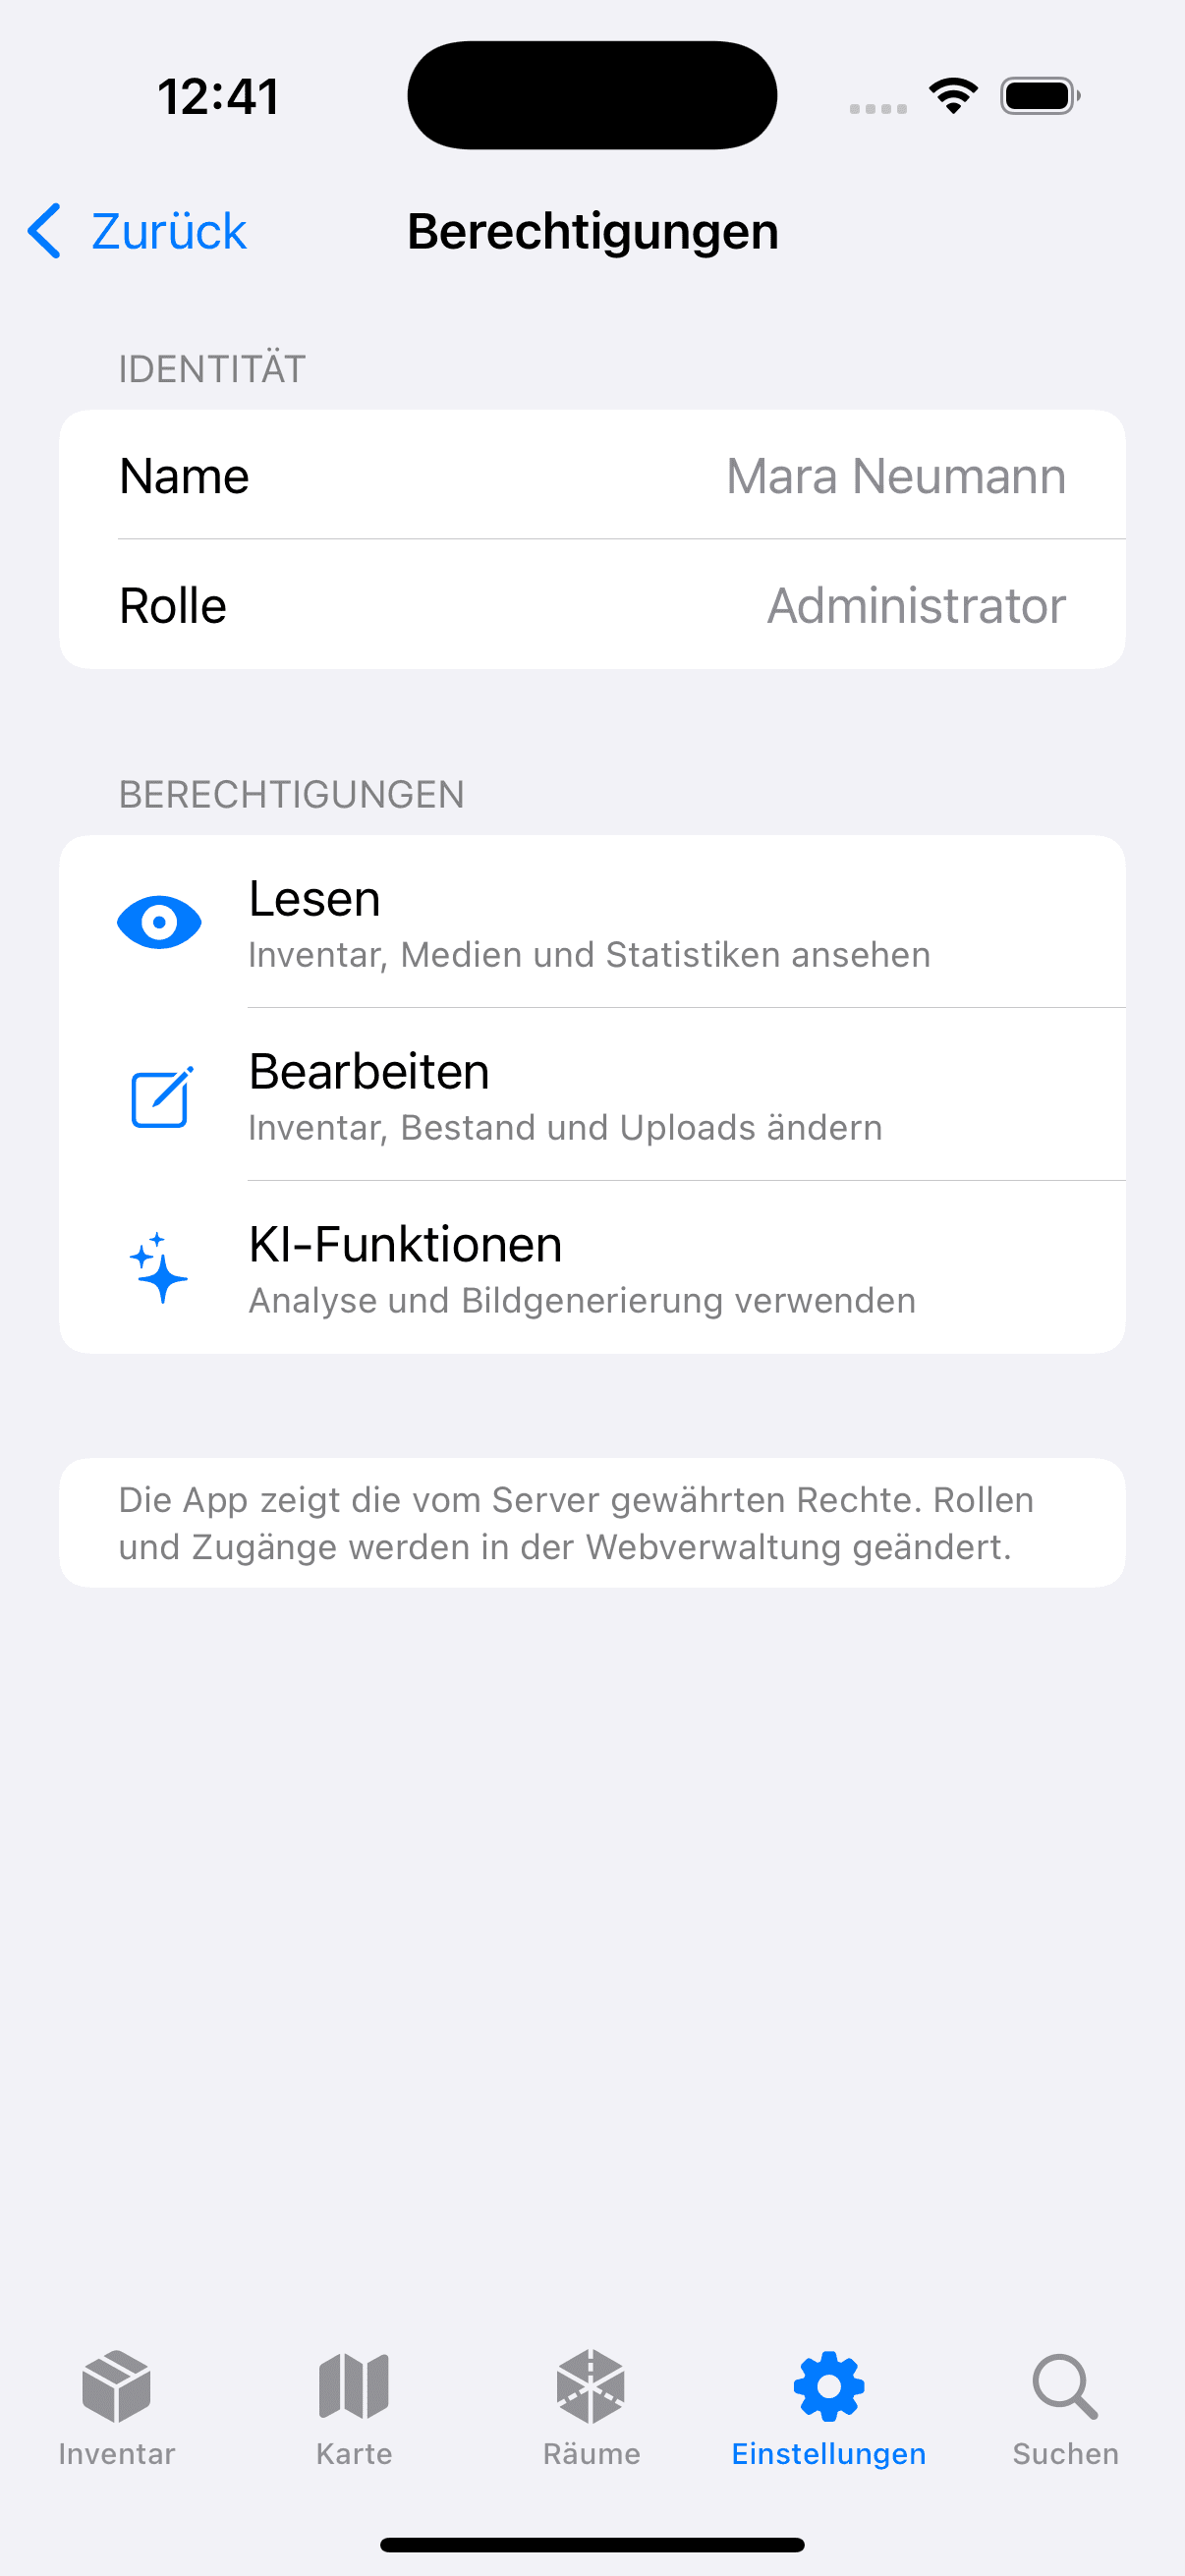
Die native SwiftUI-App wird aus demselben offenen Repository gebaut und verbindet sich mit der von dir konfigurierten Server-URL. Erreichbarkeit und TLS gehören damit zu deinem Betriebsmodell.